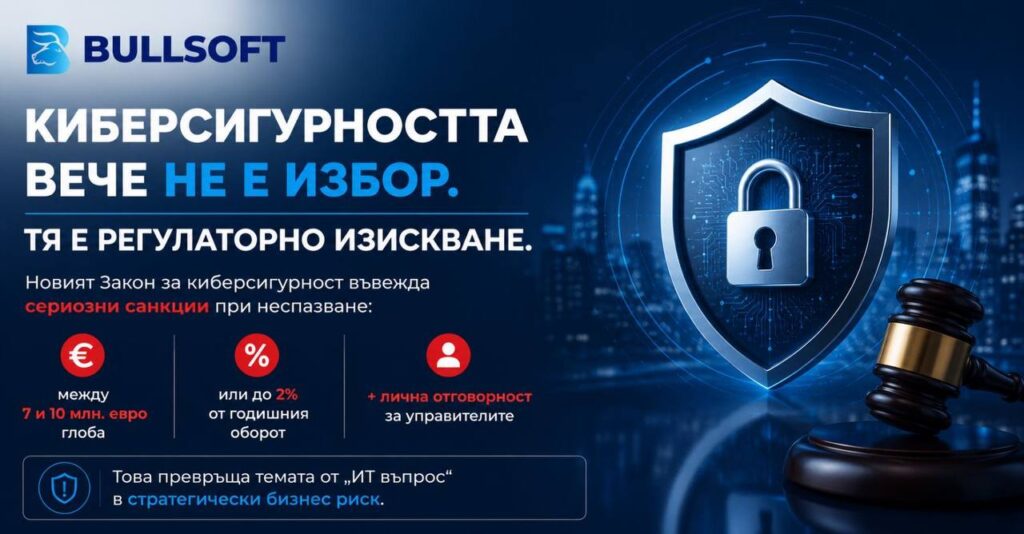
„Директивата NIS 2“ или просто NIS2 е директива на Европейския съюз, която определя изисквания за киберсигурност за компаниите, считани за критична инфраструктура. Тъй като NIS 2 е директива, всяка държава от ЕС определя свои собствени закони за киберсигурност въз основа на нея, като NIS 2 задава минималното ниво на защита. На практика това означава, че в някои държави компаниите ще спазват минималните изисквания, а в други — по-строги национални правила. NIS 2 разширява обхванатите сектори, засилва сътрудничеството между държавите членки и въвежда нови срокове за докладване на инциденти, по-голям фокус върху веригите за доставки, отговорност на висшето ръководство и по-строги санкции.
Сектори като транспорт, здравеопазване и публична администрация са сред ключовите, които попадат в обхвата на новия Закон за киберсигурност в България, приет през февруари 2026 г. Той въвежда изискванията на Директива (ЕС) 2022/2555 (NIS 2) и засяга организациите, които трябва да прилагат мерки за защита на мрежите, системите и данните си. За част от тях това означава нови задължения, по-кратки срокове за реакция и сериозна отговорност при несъответствие.
Какво означава това на практика?
Киберсигурността е способността на една организация да пази системите, данните и процесите си от пробиви, злоупотреби и прекъсвания. Това включва не само ИТ защита, но и ясни правила, процедури и политики, готовност за реакция при инцидент, архивиране, контрол на достъпа и обучение на хората.
Какви са новостите?
Ето какво трябва да знаем:
- Разширен обхват: Законът засяга не само критичната инфраструктура — сектори като енергетика, здравеопазване, транспорт, цифрова инфраструктура, публична администрация и ВиК — но и пощенски услуги, производство, дигитални доставчици на услуги, управление на отпадъци и др.
- Управление на риска: задължително прилагане на мерки за сигурност — от защита на веригата за доставки до криптиране и обучение на персонала.
- Строги срокове за докладване: инцидентите с киберсигурността трябва да се докладват до Министерството на електронното управление в кратки срокове.
- Санкции и отговорност: предвидени са високи административни глоби за предприятията и лична отговорност за мениджърите при неспазване на мерките.
Какви санкции предвижда законът?
За организациите, които попадат в обхвата на закона, санкциите са сериозни, но не са еднакви за всички. За т.нар. съществени субекти — например организации в секторите енергетика, транспорт, здравеопазване, питейна вода или цифрова инфраструктура — имуществената санкция може да достигне до 10 млн. евро или 2% от общия световен годишен оборот за предходната финансова година. Законът предвижда и отделна отговорност за ръководството, включително глоби за управители и членове на управителни органи при нарушение на задълженията им по управление и контрол на мерките за киберсигурност.
Какво е необходимо да докаже една организация?
Законът за киберсигурност и Директивата NIS 2 изискват организациите да гарантират и докажат, че са въведени минимални мерки за управление и анализ на рисковете за киберсигурността. Буллсофт ЕООД може да окаже съдействие при анализ на състоянието, разработване и внедряване на мерки, персонализиране на документацията и водене на отчетността със SmartCyber — иновативна уеб платформа. Повече информация: решения за защита на данни и киберсигурност.
- Политики и процедури за информационна сигурност;
- Анализ и оценка на риска;
- Непрекъсваемост на бизнеса и управление на организацията при криза;
- Процедури за предотвратяване, откриване и отстраняване на потенциални и/или възникнали инциденти.
Как да се справим?
За много компании най-голямото предизвикателство не е само да разберат дали попадат в обхвата на закона, а как на практика да въведат необходимите мерки, да подготвят документацията и да следят сроковете. Именно тук често възниква нужда от външна експертиза и от решение, което да помогне процесът да бъде структуриран, проследим и по-лесен за управление.
Затова създадохме SmartCyber — иновативна уеб платформа, която помага за постигане на съответствие с NIS 2, GDPR, DORA, HIPAA, NIST, SOC 2, ISO 27001, ISO 27701, ISO 22301 и ISO 42001, като минимизира времето, разходите и човешките усилия. SmartCyber комбинира изкуствен интелект, blockchain и сигурен достъп с КЕП, за да улесни малките и средните компании в управлението на киберсигурността и спазването на европейските изисквания.
Чрез платформата организациите могат по-лесно да структурират оценката на риска, вътрешните политики, управлението на инцидентите, непрекъснатостта на бизнеса и подготовката на необходимата документация.
Платформата, защитена с двуфакторна автентикация с квалифициран електронен подпис (КУКЕП) в синхрон с Регламент (ЕС) 910/2014 (eIDAS), предлага инструменти за спазване на регулации, регламенти и изисквания в областта на информационната сигурност:
- Анализ на риска и политики за сигурност;
- Управление на инциденти;
- Непрекъснатост на бизнеса и възстановяване;
- Бекъп на данни;
- Криптиране на информацията;
- Цялостен поглед върху киберриска, постоянен мониторинг на уязвимостите и анализи;
- Оценка на доставчици и вериги за доставки;
- Обучение на персонала.
Интегрираният изкуствен интелект в платформата помага да се определят приложимите изисквания, да се идентифицират рисковете и да се изготви план за действие, както и необходимите документи, модели, процедури и политики. В комбинация с другите приложения платформата сигнализира при киберинциденти и подпомага докладването им в рамките на 24 часа.
Платформата SmartCyber е решение за аутсорсинг, което не изисква сложни внедрявания и предлага инструменти, шаблони и автоматизации. Решението е достъпно на български език, подпомага спазването на законовите срокове и може да работи комбинирано с платформите WithSecure Elements Endpoint Protection и Nakivo.
WithSecure Elements Endpoint Protection предоставя защита за крайни точки директно от облака. Базирано на изкуствен интелект и технологии за машинно обучение, решението може да се внедри и управлява от една конзола. То защитава мобилни устройства, настолни компютри, сървъри и облачни системи.
Backup & Disaster Recovery с NAKIVO комбинира защита, бързо възстановяване и оптимизирани разходи. Услугата включва:
- Пълен бекъп на критични системи и облачни услуги;
- Възстановяване за минути, дори при сериозен инцидент;
- Immutable копия, устойчиви на ransomware;
- Репликация за максимална непрекъсваемост;
- Централизирано управление и автоматизирани процеси;
- Виртуален сървър.
За техническото обезпечаване на изискванията в Закона за киберсигурност и NIS 2 Буллсофт ЕООД може да осигури комплексни мерки, сред които архивиране на информацията, криптиране на данни, защита на мрежова инфраструктура и двуфакторна автентикация.
Ако темата е актуална за вашата организация, Буллсофт може да помогне изискванията да се превърнат в работещ процес. Работата с компанията е разумна и ефективна инвестиция в спокойствието, сигурността и устойчивостта. Контакти: www.bullsoft-bg.cim, office@bullsoft-bg.com, bullsoftbg@gmail.com.
Буллсофт ЕООД/Bullsoft е българска технологична компания с опит в предоставянето на аутсорсинг ИТ решения:
- Възстановяване на данни и бекъп на информация: сигурно архивиране на данни в собствена облачна инфраструктура и възстановяване на документални и информационни системи от архивни копия. Това подпомага непрекъсваемостта и устойчивостта на бизнеса.
- Решения за защита на данни, регулаторна съвместимост и киберсигурност: SmartCyber — платформа за киберсигурност и регулаторна съвместимост за малки и средни предприятия, базирана на AI, блокчейн, криптиране и двуфакторна автентификация. Поддържаните стандарти и рамки включват Закона за киберсигурност/NIS 2, EU AI Act, ISO 27001, GDPR, DORA, HIPAA, NIST, SOC 2, ISO 27701, ISO 22301 и ISO 42001.
- Европейски проекти: част от екипа на Буллсофт ЕООД има 20-годишен опит в подготовката на инвестиционни проекти за модернизация на индустрията, иновации и дигитални технологии. Реализираните проекти са на стойност над 250 млн. евро и са съфинансирани от ЕС.